VPN : échange de données sécurisé via des réseaux publics

Un VPN (Virtual Private Network, « réseau privé virtuel » en français) crée un tunnel chiffré à travers un réseau public comme Internet : les données y circulent à l’abri des regards, comme sur une ligne privée. Les entreprises s’en servent pour relier leurs sites et ouvrir leur réseau au télétravail, les particuliers pour sécuriser leur connexion, par exemple sur un réseau Wi-Fi public. Cet article explique comment fonctionne un VPN, quels types de configuration existent, quels protocoles sont utilisés et ce qu’un VPN ne garantit pas.
Résumé
- Un VPN relie des appareils ou des réseaux par un tunnel chiffré sur un réseau public, sans ligne dédiée.
- Trois scénarios existent : Site-to-Site, End-to-Site (accès distant) et End-to-End.
- Les protocoles actuels sont IPsec avec IKEv2, OpenVPN et WireGuard ; L2TP/IPsec est plus ancien.
- Un VPN protège la transmission des données, pas l’identité : il ne vous rend pas anonyme.
- En entreprise, le VPN est de plus en plus complété par une approche Zero Trust.
- L’usage d’un VPN est légal en France ; le RGPD s’applique aux données qui y transitent.
Qu’est-ce qu’un VPN ?
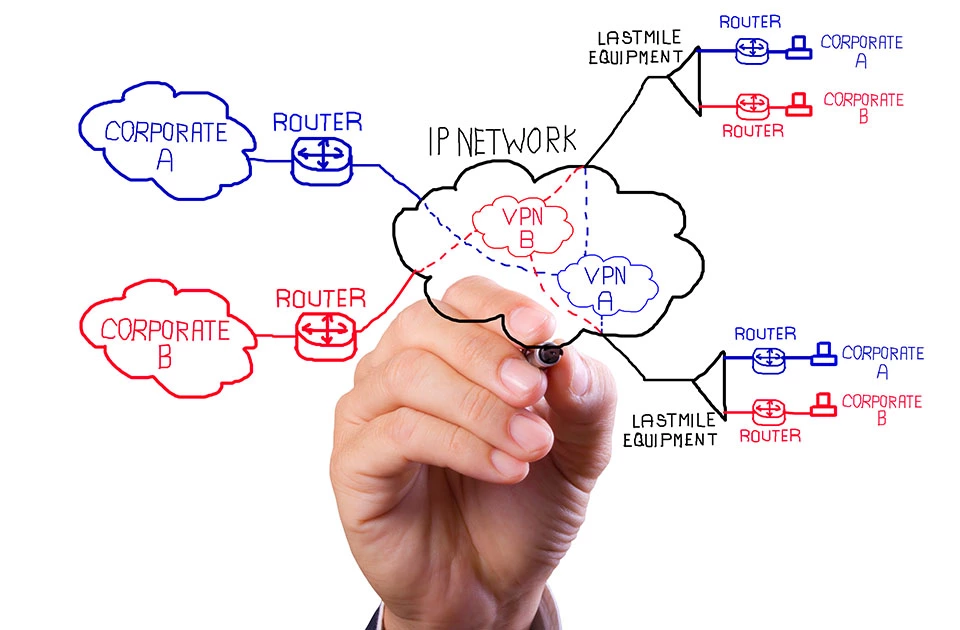
Un Virtual Private Network (VPN ou réseau privé virtuel en français) est un réseau de communication virtuel, établi sur un réseau physique mais logiquement séparé de ce dernier. Pour garantir la confidentialité des données lors de leur transmission sur une ligne publique, un VPN authentifie les participants et chiffre les échanges. On parle dans ce contexte de tunneling (tunnel en français), étant donné que les données transmises sur un VPN ne sont pas lisibles par les autres acteurs du réseau public sous-jacent. Un VPN permet par conséquent un transport sécurisé de données sensibles sur une connexion qui n’est pas digne de confiance, ainsi qu’une alternative économique aux liaisons louées.

Quels sont les scénarios d’utilisation d’un VPN ?
Trois types de configuration se présentent : le maillage de deux entreprises ou plus sur un réseau public (Site-to-Site-VPN), l’accès à un réseau d’entreprise depuis le domicile ou en déplacement (End-to-Site-VPN) et l’accès à distance d’un ordinateur à un autre (End-to-End-VPN).
Site-to-Site-VPN
Un Site-to-Site-VPN est utilisé lorsque plusieurs réseaux locaux doivent être reliés entre eux via un réseau public. Un tel scénario est par exemple imaginable pour relier différents sites d’une entreprise (succursales et autres implantations). Ce maillage peut aussi prendre la forme d’un Corporate Network (CN), reposant sur une connexion privée : il faut alors louer l’infrastructure correspondante. Une connexion VPN utilise quant à elle un réseau public et n’entraîne que les frais de la connexion Internet. La mise en place d’un Site-to-Site-VPN suppose un routeur ou un pare-feu VPN à chaque emplacement, de manière à créer un tunnel VPN entre ces réseaux locaux. D’autres dénominations pour le Site-to-Site-VPN sont LAN-to-LAN-VPN ou Branch-Office-VPN.
End-to-Site-VPN
Les entreprises recourent à l’End-to-Site-VPN lorsque le réseau d’entreprise doit également être accessible aux employés travaillant depuis chez eux ou en déplacement. Le tunnel vers le réseau local est construit par un client VPN installé sur l’appareil de l’employé. Internet joue ici le rôle de moyen de transport. Les employés accèdent ainsi, depuis n’importe quelle connexion Internet, au réseau de leur société, donc aux serveurs de fichiers et de messagerie ainsi qu’aux logiciels métier. Un End-to-Site-VPN est aussi parfois appelé Remote-Access-VPN.
End-to-End-VPN
Si l’accès à distance ne s’effectue pas vers un réseau local, mais seulement d’un ordinateur vers un autre, on parle d’End-to-End-VPN. Le scénario d’utilisation classique est Remote Desktop : une application s’exécute sur un ordinateur, tandis que son affichage et sa commande se font sur un autre. Le mode de transport peut être Internet ou un réseau local d’entreprise. Un employé utilise par exemple ce type de VPN pour accéder à l’ordinateur de son bureau depuis son domicile. Un service de bureau à distance ne devrait pas être exposé directement sur Internet ; le faire passer par un VPN est la pratique usuelle.
Mise en place technique d’un VPN : quels protocoles choisir ?
Différents protocoles permettent d’établir une connexion VPN chiffrée. Les solutions actuelles reposent surtout sur IPsec (avec IKEv2), OpenVPN et WireGuard ; L2TP sur IPsec reste répandu pour des raisons de compatibilité.
| Protocole | Principe | Points forts | Points d’attention |
|---|---|---|---|
| IPsec (IKEv2) | Suite de protocoles au niveau IP | Pris en charge nativement par de nombreux systèmes, courant pour le Site-to-Site | Configuration parfois complexe |
| L2TP sur IPsec | L2TP assure le tunnel, IPsec le chiffrement | Large compatibilité avec les clients existants | Plus ancien ; on lui préfère souvent d’autres protocoles pour un nouveau déploiement |
| OpenVPN (SSL/TLS) | Logiciel open source reposant sur TLS | Flexible, fonctionne via UDP ou TCP | Client à installer |
| WireGuard | Protocole récent au code compact | Configuration simple par paires de clés | Plus récent, donc moins de recul en entreprise |
VPN avec IPsec
Internet Protocol Security (IPsec) est une suite de protocoles qui permet une communication sécurisée sur des réseaux IP qui ne sont pas dignes de confiance. La confidentialité, l’authenticité et l’intégrité des données sont assurées par un chiffrement et par des mécanismes d’authentification. IPsec est étroitement lié aux travaux sur IPv6 et fonctionne aussi bien avec IPv4 qu’avec IPv6. Pour l’échange des clés, IKEv2 (Internet Key Exchange, version 2) est la version courante.
L2TP sur IPsec
Un VPN réalisé par le biais de L2TP sur IPsec recourt au « Layer 2 Tunneling Protocol » (L2TP). L2TP ne comporte pas de chiffrement en lui-même et se combine donc généralement avec IPsec. Tandis qu’IPsec ne peut relier que des réseaux IP, L2TP est compatible avec une multitude de protocoles. La combinaison de L2TP avec IPsec relie par conséquent les atouts de ces deux standards. Elle est largement prise en charge, mais elle est ancienne : pour un nouveau déploiement, on choisit souvent IKEv2/IPsec, OpenVPN ou WireGuard. Quant au PPTP, il s’appuie le plus souvent sur l’authentification MS-CHAP v2, dont les faiblesses cryptographiques sont publiques : quiconque parvient à intercepter cette phase d’authentification peut en extraire les identifiants de l’utilisateur. Ce protocole n’a donc plus sa place aujourd’hui.
SSL/TLS-VPN
SSL a été développé à l’origine pour sécuriser les échanges HTTP. Il a été remplacé par son successeur TLS, et les anciennes versions de SSL ne doivent plus être utilisées. Le même principe sert à protéger des connexions VPN. Un logiciel très répandu pour mettre en place un VPN via SSL/TLS est OpenVPN, qui s’appuie sur TLS pour l’authentification et l’échange des clés.
WireGuard
WireGuard est un protocole VPN plus récent, volontairement compact, qui s’appuie sur des paires de clés publiques et privées. Il est intégré au noyau Linux depuis la version 5.6 et existe pour Windows, macOS, Android et iOS.
Un VPN rend-il anonyme ?
Non. Un VPN déplace le point de sortie de votre trafic, il n’efface pas votre identité. Votre fournisseur d’accès reste celui qui vous attribue votre adresse IP et sait donc quel abonné se trouve derrière elle ; ce que le tunnel lui dissimule, ce sont les sites que vous consultez. La relation de confiance ne disparaît pas, elle se déplace : c’est désormais l’opérateur du VPN qui voit d’où vous venez et où vous allez, et un engagement de non-journalisation ne vaut que ce que vaut l’audit indépendant qui le vérifie. L’identification ne passe d’ailleurs pas uniquement par l’adresse IP : la CNIL décrit, sous le nom de fingerprinting, une technique probabiliste qui reconnaît un internaute à partir des caractéristiques techniques de son navigateur, et une session ouverte sur un compte vous désigne tout aussi sûrement.
Certains utilisent aussi un VPN pour contourner des restrictions géographiques, par exemple sur des services de streaming. Cet usage se heurte aux conditions d’utilisation des plateformes : Netflix prévoit par exemple que son catalogue est accessible principalement dans le pays où le compte a été ouvert et dans les seules zones géographiques pour lesquelles les droits ont été acquis. En pratique, les adresses IP des serveurs VPN connus sont fréquemment bloquées ou limitées.
VPN d’entreprise ou Zero Trust ?
Un VPN d’accès distant ouvre souvent l’ensemble du réseau interne dès que l’utilisateur est authentifié. L’approche Zero Trust (ZTNA) part du principe inverse : aucun utilisateur ni appareil n’est considéré comme fiable par défaut, et chaque accès à une application est vérifié individuellement (identité, état de l’appareil, contexte) et limité au strict nécessaire. De nombreuses entreprises combinent les deux approches ou migrent progressivement. Un VPN bien configuré, avec authentification multifacteur et mises à jour régulières des passerelles, reste un moyen courant de sécuriser le télétravail.
Un VPN est-il légal en France ?
L’usage d’un VPN est légal en France. Les activités illicites, elles, le restent avec ou sans VPN. Pour les entreprises, le RGPD impose des mesures de sécurité adaptées aux données personnelles (article 32), dont le chiffrement peut faire partie. La CNIL recommande, pour le télétravail, de sécuriser les accès distants, par exemple au moyen d’un VPN.